A internet passou a fazer parte de praticamente todos os aspectos da vida cotidiana. Utilizamos celulares e computadores para trabalhar, movimentar contas bancárias, realizar compras, assinar contratos, armazenar documentos, conversar com familiares e manter nossas relações profissionais e pessoais. Ao mesmo tempo em que a tecnologia trouxe inúmeras facilidades, também criou novas oportunidades para a prática de crimes.
É nesse contexto que surgem os chamados crimes cibernéticos ou cibercrimes, expressão utilizada para identificar infrações penais praticadas por meio de computadores, celulares, redes, sistemas eletrônicos ou da própria internet.
Esses crimes podem envolver desde ataques extremamente sofisticados a sistemas de empresas até situações aparentemente simples, como uma mensagem falsa enviada pelo WhatsApp para convencer alguém a realizar uma transferência bancária.
O que são crimes cibernéticos?
Nem todo crime cibernético exige que o criminoso seja um especialista em tecnologia ou que consiga “hackear” um computador.
Na prática, podemos dividir essas condutas em duas grandes situações. Existem crimes em que o próprio sistema ou dispositivo eletrônico é o alvo da conduta, como ocorre na invasão de um computador ou de uma conta digital. Existem também crimes tradicionais que passaram a ser praticados utilizando a internet como instrumento, como estelionato, extorsão, ameaça, perseguição e determinadas modalidades de fraude.
Entre os exemplos mais conhecidos estão a invasão de contas de Instagram ou WhatsApp, clonagem de perfis, roubo de senhas, criação de páginas falsas, boletos adulterados, golpes envolvendo Pix, falsas lojas virtuais, phishing, instalação de programas maliciosos, ransomware e utilização indevida de dados pessoais.
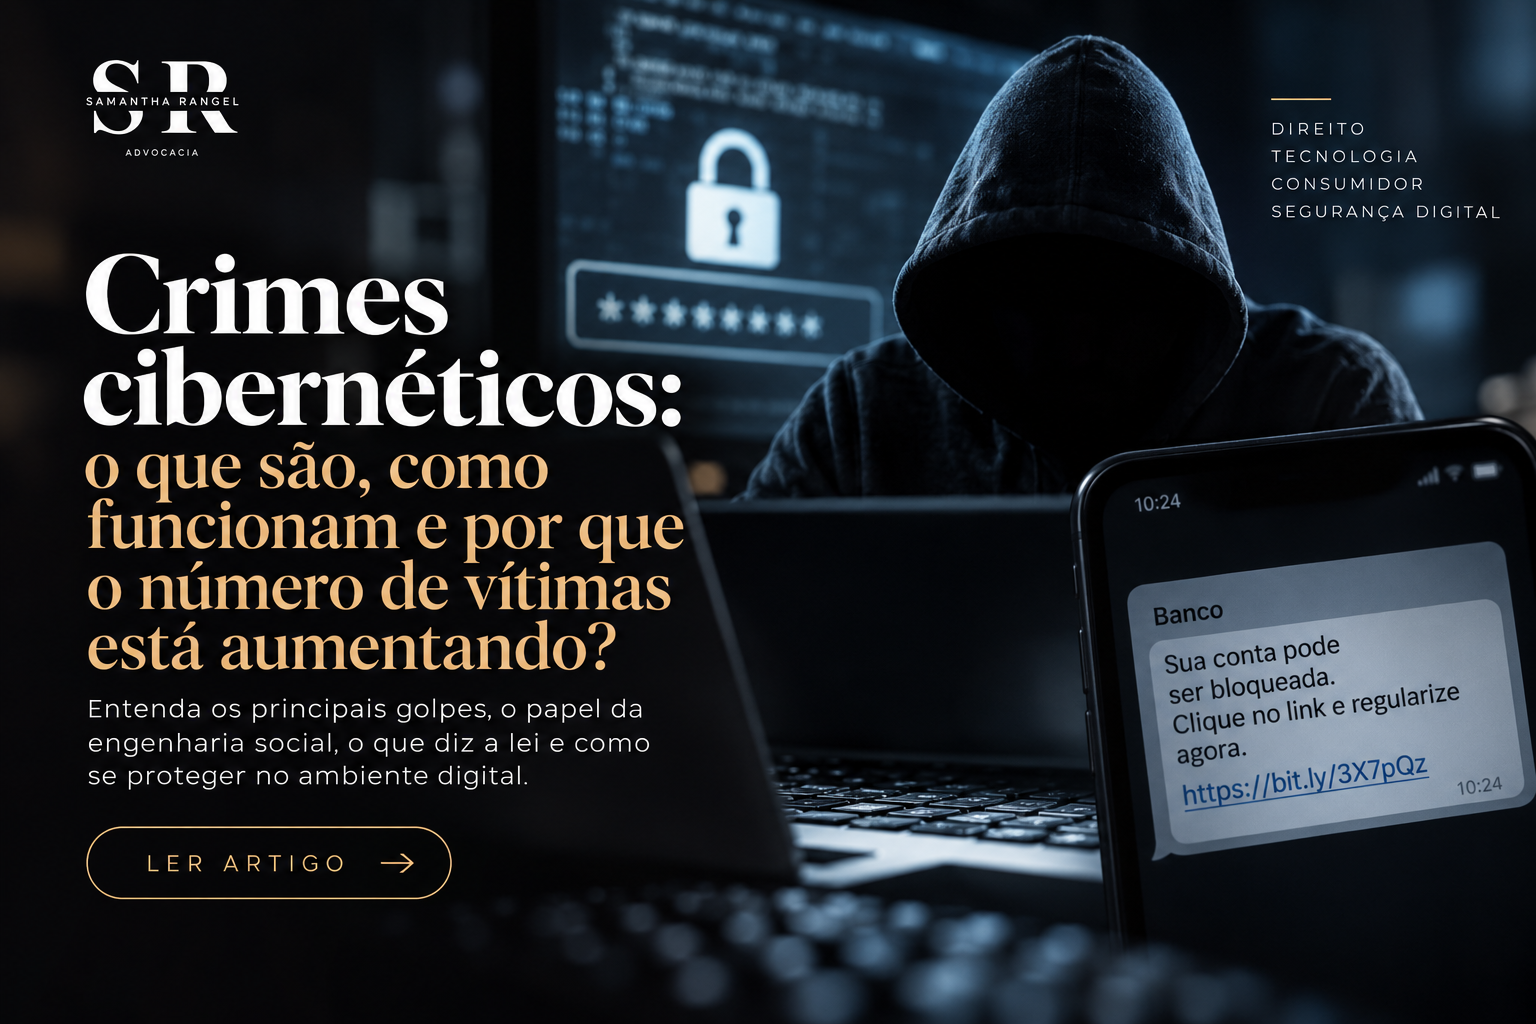
O chamado phishing, por exemplo, ocorre quando o criminoso tenta induzir a vítima a fornecer informações como senha, número de cartão, código de autenticação ou dados bancários por meio de uma mensagem ou página aparentemente verdadeira.
Também é muito comum o emprego da chamada engenharia social. Nesse caso, o principal instrumento do criminoso não é necessariamente uma falha tecnológica, mas a manipulação da própria vítima. O golpista cria uma situação de confiança, medo ou urgência para fazer com que a pessoa entregue informações ou realize determinada ação.
Por que o número de vítimas está aumentando?
O aumento dos crimes praticados no ambiente digital acompanha o próprio crescimento da nossa dependência da tecnologia.
Quanto mais atividades são realizadas por meio de celulares e computadores, maior também é o número de oportunidades exploradas pelos criminosos. Hoje, uma única pessoa pode possuir aplicativos bancários, e-mails, redes sociais, plataformas de compras, serviços de nuvem e diversas outras contas digitais concentradas em um mesmo aparelho.
Além disso, os golpes ficaram muito mais profissionais.
A imagem daquele e-mail mal escrito, cheio de erros de português e facilmente identificável como fraude já não representa necessariamente a realidade atual. Os criminosos conseguem reproduzir páginas de bancos, logotipos, sites de empresas, perfis de redes sociais e comunicações aparentemente legítimas.
Os números ajudam a demonstrar a dimensão do problema. Em 2025, a Central Nacional de Denúncias de Crimes Cibernéticos da SaferNet recebeu 87.689 denúncias únicas, contra 68.286 no ano anterior, o que representa crescimento de 28,4%.
Outro fator que merece atenção é o avanço da inteligência artificial. Ferramentas capazes de produzir textos, imagens, áudios e vídeos cada vez mais realistas também podem ser utilizadas de maneira criminosa. Isso facilita a criação de mensagens personalizadas, falsificação de identidades e até simulação da voz ou da imagem de familiares, empresários e outras pessoas conhecidas da vítima.
O papel da engenharia social
Grande parte dos golpes digitais explora características do comportamento humano.
O criminoso pode mandar uma mensagem dizendo que uma compra suspeita acabou de ser realizada, que a conta bancária será bloqueada ou que um familiar precisa de dinheiro urgentemente.
O objetivo é impedir que a vítima tenha tempo para pensar.
Por isso, mensagens que envolvem urgência, medo, ameaça ou oportunidade financeira excepcional devem ser analisadas com especial atenção.
Imagine, por exemplo, receber uma mensagem aparentemente enviada pelo seu filho ou por outro familiar dizendo:
“Troquei de número. Meu aplicativo do banco não está funcionando. Você consegue fazer um Pix para mim?”
A tecnologia utilizada para enviar a mensagem pode ser extremamente simples. O sucesso do golpe depende principalmente da confiança estabelecida com a vítima.
O que diz a legislação brasileira?
O Código Penal brasileiro já contempla diferentes crimes relacionados ao ambiente digital.
O artigo 154-A prevê o crime de invasão de dispositivo informático, abrangendo determinadas situações em que alguém invade dispositivo de uso alheio com a finalidade de obter, adulterar ou destruir dados ou informações ou instalar vulnerabilidades para obter vantagem ilícita.
A Lei nº 14.155/2021 promoveu alterações importantes no Código Penal, tornando mais graves determinadas condutas relacionadas à invasão de dispositivos, furto e estelionato praticados de maneira eletrônica ou pela internet.
Isso significa que o fato de um golpe acontecer exclusivamente pelo celular ou pela internet não torna a conduta menos grave. Dependendo da forma como os fatos ocorrerem, podem estar presentes diferentes tipos penais.
Também é importante lembrar que uma mesma situação pode envolver consequências nas esferas criminal e civil.
Além da investigação e eventual responsabilização criminal do autor do delito, determinadas situações podem gerar discussão envolvendo restituição de valores, indenização por danos materiais e morais e responsabilidade de instituições ou empresas envolvidas, sempre dependendo das circunstâncias concretas do caso.
Quais são os golpes digitais mais comuns?
Entre as situações mais frequentes atualmente estão:
- falso funcionário de banco;
- falsa central de atendimento;
- golpe do Pix;
- boleto adulterado;
- clonagem ou tomada de conta do WhatsApp;
- invasão de redes sociais;
- lojas virtuais falsas;
- phishing por e-mail, SMS ou aplicativos de mensagens;
- perfis falsos de familiares ou conhecidos;
- roubo de dados e senhas;
- falsos investimentos;
- golpes de relacionamento;
- utilização de links e aplicativos falsos;
- ransomware e sequestro de dados.
Apesar das diferentes modalidades, muitos desses golpes possuem características semelhantes: criação de confiança, utilização indevida de informações pessoais e pressão para que a vítima tome uma decisão rapidamente.
Como se proteger?
Nenhuma medida oferece proteção absoluta, mas alguns hábitos conseguem reduzir significativamente os riscos.
A primeira providência é utilizar senhas fortes e diferentes para cada serviço. Caso uma senha seja descoberta em um vazamento, a utilização da mesma combinação em várias plataformas permite que criminosos tentem acessar diversas contas da vítima.
Também é recomendável ativar a autenticação em dois fatores sempre que possível. Nesse sistema, além da senha, é necessária uma segunda forma de confirmação da identidade do usuário. O CERT.br destaca justamente a autenticação forte, senhas variadas e verificação em duas etapas como medidas importantes de segurança.
Outra regra fundamental é jamais fornecer códigos de confirmação recebidos por SMS, e-mail ou aplicativos de mensagens a terceiros.
Também é necessário ter cautela com links. Se você receber uma mensagem informando que existe um problema em sua conta bancária, por exemplo, evite acessar o link recebido. Abra diretamente o aplicativo oficial da instituição ou digite o endereço oficial no navegador.
Antes de realizar qualquer Pix, confira atentamente o nome e os dados do destinatário.
Em situações envolvendo familiares ou conhecidos solicitando dinheiro, faça uma confirmação por outro meio. Uma simples ligação pode impedir o prejuízo.
Manter aplicativos, celulares e computadores atualizados, utilizar mecanismos de bloqueio de tela, realizar backups e limitar a quantidade de informações pessoais expostas nas redes sociais também são medidas importantes.
O CERT.br mantém uma Cartilha de Segurança para Internet com orientações específicas sobre autenticação, golpes, phishing, proteção de dados, comércio eletrônico, celulares e outras situações relacionadas à segurança digital.
Caiu em um golpe? O que fazer?
Quando a fraude já aconteceu, a rapidez pode ser determinante.
Se houver transferência bancária, Pix ou movimentação financeira suspeita, a vítima deve entrar em contato imediatamente com sua instituição financeira e comunicar a fraude.
Também é importante alterar senhas comprometidas, encerrar sessões desconhecidas, bloquear cartões quando necessário e reforçar os mecanismos de segurança das contas.
Outro cuidado fundamental é preservar as provas.
Prints das conversas, números de telefone, e-mails, links, perfis utilizados pelos criminosos, comprovantes de transferência, dados bancários, boletos, registros de chamadas e demais documentos podem ser importantes para eventual investigação e medida judicial.
Sempre que possível, evite apagar as conversas antes de armazenar essas informações.
Dependendo da situação, também será necessário registrar boletim de ocorrência e procurar orientação jurídica.
Informação ainda é uma das melhores formas de prevenção
Os crimes cibernéticos provavelmente continuarão evoluindo à medida que a tecnologia também evolui.
Por isso, segurança digital não deve ser vista apenas como uma preocupação de grandes empresas ou especialistas em informática.
Qualquer pessoa que possua um celular, uma conta bancária ou uma rede social pode se tornar alvo.
A principal mudança de comportamento talvez seja justamente esta: desconfiar antes de clicar, confirmar antes de pagar e proteger os próprios dados antes que eles sejam utilizados por terceiros.
No ambiente digital, alguns segundos de cautela podem evitar meses de prejuízo e dor de cabeça.